Cảnh báo ransomware C3RB3R tấn công NAS Synology, người dùng cần cập nhật DSM ngay
Mục lục bài viết
- NAS Synology bị mã hóa dữ liệu, xuất hiện dấu hiệu bất thường
- Lỗ hổng DSM có thể tạo điều kiện cho ransomware xâm nhập
- Những phiên bản DSM cần kiểm tra và cập nhật
- Bốn biện pháp hạn chế nguy cơ bị tấn công
- 1. Cập nhật DSM và các gói phần mềm
- 2. Hạn chế mở cổng quản trị NAS Synology ra Internet
- 3. Bật xác thực hai yếu tố và rà soát tài khoản
- 4. Thiết lập snapshot và sao lưu độc lập
- Nếu NAS Synology đã bị ransomware tấn công, cần làm gì?
Một chiến dịch ransomware mang tên C3RB3R đang nhắm vào các thiết bị lưu trữ mạng NAS Synology, khiến dữ liệu trên máy chủ bị mã hóa và không thể truy cập bình thường. Người dùng cần kiểm tra phiên bản DiskStation Manager (DSM), cập nhật các bản vá bảo mật và rà soát khả năng truy cập từ Internet để hạn chế nguy cơ mất dữ liệu.
NAS Synology bị mã hóa dữ liệu, xuất hiện dấu hiệu bất thường
Theo thông tin được cung cấp, nhiều thiết bị NAS Synology đã bị tấn công từ đầu tháng 10.2026 bởi C3RB3R, một biến thể ransomware được cho là có liên quan đến dòng mã độc Cerber.
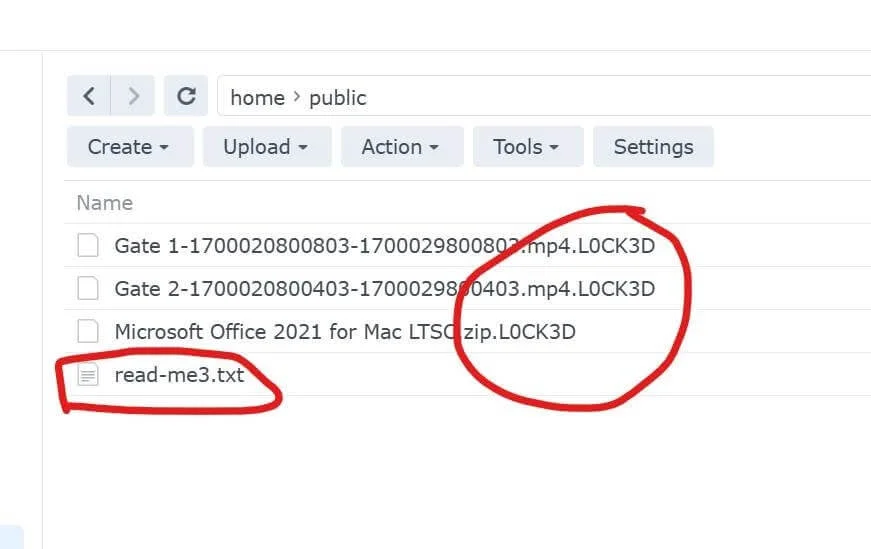
Sau khi xâm nhập, mã độc mã hóa các tệp trên thiết bị lưu trữ, khiến người dùng không thể mở dữ liệu như bình thường. Hai dấu hiệu được ghi nhận gồm:
- Đuôi tệp bị đổi thành .L0CK3D sau khi dữ liệu bị mã hóa.
- Xuất hiện tệp read-me3.txt trong các thư mục, có thể chứa thông tin liên quan đến vụ tấn công và yêu cầu tiền chuộc.
Nếu phát hiện những dấu hiệu này, người dùng cần xem đây là sự cố bảo mật nghiêm trọng. Không nên tiếp tục sử dụng NAS Synology như bình thường hoặc tự ý xóa các tệp đáng ngờ, bởi hành động thiếu thận trọng có thể làm mất thêm dữ liệu phục vụ quá trình điều tra và khôi phục.
Lỗ hổng DSM có thể tạo điều kiện cho ransomware xâm nhập
Thông tin ban đầu cho biết chiến dịch tấn công có liên quan đến hai lỗ hổng bảo mật được định danh CVE-2026-13639 và CVE-2026-13684, với mức độ nghiêm trọng được mô tả là CVSS 9.
Các lỗ hổng này được cho là đã được công bố từ ngày 18.9.2026. Những thiết bị chưa cập nhật bản vá và có dịch vụ tiếp xúc trực tiếp với Internet có thể đối mặt với nguy cơ bị khai thác.
Tuy nhiên, cần phân biệt giữa nguy cơ bảo mật và nguyên nhân đã được xác nhận trong từng vụ việc. Việc một NAS Synology bị nhiễm ransomware không tự động chứng minh thiết bị đã bị xâm nhập thông qua hai lỗ hổng nói trên. Muốn xác định chính xác, cần kiểm tra nhật ký hệ thống, phiên bản DSM, cấu hình mạng và dấu vết tấn công.
Đáng chú ý, rủi ro không chỉ giới hạn ở thiết bị Synology chính hãng. Các hệ thống Xpenology chạy phiên bản DSM chưa được vá cũng có thể gặp nguy hiểm nếu triển khai dịch vụ ra Internet. Mức độ ảnh hưởng thực tế còn phụ thuộc vào phiên bản, cấu hình và khả năng khai thác lỗ hổng.
Những phiên bản DSM cần kiểm tra và cập nhật
Theo danh sách được cung cấp, các nhánh DSM đã có bản vá gồm:
| Phiên bản DSM | Bản vá tối thiểu được nêu |
| DSM 7.4 | 7.4-90075 trở lên |
| DSM 7.3.2 | 7.3.2-86009-4 trở lên |
| DSM 7.2.2 | 7.2.2-72806-9 trở lên |
| DSM 7.2.1 | 7.2.1-69057-12 trở lên |
Người dùng nên đối chiếu phiên bản đang sử dụng với thông tin bảo mật chính thức của Synology trước khi cập nhật. Số bản dựng và phạm vi áp dụng có thể khác nhau tùy dòng thiết bị, nhánh DSM và gói phần mềm liên quan.
Để kiểm tra phiên bản DSM, người dùng có thể đăng nhập vào giao diện quản trị NAS Synology, mở Control Panel và tìm phần thông tin hệ thống. Tiếp đó, truy cập mục Update & Restore để kiểm tra các bản cập nhật có sẵn.
Ngoài hệ điều hành DSM, cần rà soát các gói phần mềm đã cài đặt và cập nhật những thành phần có bản vá bảo mật. Nếu có tùy chọn cập nhật tự động phù hợp, người dùng nên cân nhắc kích hoạt để giảm nguy cơ bỏ lỡ các bản vá quan trọng.
Bốn biện pháp hạn chế nguy cơ bị tấn công
1. Cập nhật DSM và các gói phần mềm
Ưu tiên cài đặt bản vá bảo mật phù hợp với thiết bị. Không nên trì hoãn cập nhật trên những NAS Synology lưu trữ dữ liệu quan trọng hoặc có dịch vụ truy cập từ xa.
2. Hạn chế mở cổng quản trị NAS Synology ra Internet
Tránh công khai trực tiếp giao diện quản trị DSM hoặc các dịch vụ không cần thiết. Khi cần truy cập từ xa, nên sử dụng VPN hoặc giải pháp truy cập từ xa được nhà sản xuất hỗ trợ, đồng thời giới hạn địa chỉ IP và quyền truy cập khi có thể.
QuickConnect có thể thuận tiện cho việc truy cập từ xa, nhưng không thay thế việc cập nhật bảo mật, sử dụng mật khẩu mạnh và cấu hình quyền truy cập phù hợp.
3. Bật xác thực hai yếu tố và rà soát tài khoản
Kích hoạt xác thực đa yếu tố (MFA/2FA) cho tài khoản quản trị nếu được hỗ trợ. Vô hiệu hóa tài khoản admin mặc định khi phù hợp với cấu hình thiết bị, loại bỏ tài khoản không còn sử dụng và cấp quyền tối thiểu cần thiết cho từng người dùng.
4. Thiết lập snapshot và sao lưu độc lập
Snapshot có thể hỗ trợ khôi phục dữ liệu trên ổ cứng về trạng thái trước thời điểm bị mã hóa, nhưng hiệu quả phụ thuộc vào cấu hình, khả năng bảo vệ snapshot và quyền kiểm soát của kẻ tấn công.
Vì vậy, NAS Synology không nên là nơi lưu trữ duy nhất của bản sao lưu. Người dùng cần duy trì thêm bản backup độc lập, ưu tiên bản sao ngoại tuyến hoặc được cách ly khỏi mạng để giảm nguy cơ bị mã hóa đồng thời với dữ liệu chính.
Nếu NAS Synology đã bị ransomware tấn công, cần làm gì?
Nếu phát hiện tệp bị đổi đuôi hàng loạt, xuất hiện thông báo đòi tiền chuộc hoặc có hoạt động mã hóa bất thường, người dùng nên:
- Cô lập NAS Synology khỏi mạng ngay khi có thể thực hiện an toàn, nhằm hạn chế mã độc tiếp tục lây lan hoặc liên lạc với hệ thống bên ngoài.
- Không tắt, khởi động lại hoặc cài đặt lại thiết bị một cách tùy tiện nếu chưa đánh giá tình hình; cần cân nhắc bảo toàn nhật ký và bằng chứng phục vụ điều tra.
- Không xóa tệp đòi tiền chuộc, không chạy các công cụ khôi phục không rõ nguồn gốc và không vội trả tiền chuộc.
- Kiểm tra các máy tính, tài khoản và thiết bị khác từng kết nối với NAS Synology để xác định phạm vi ảnh hưởng.
- Tìm hỗ trợ từ chuyên gia xử lý sự cố hoặc bộ phận hỗ trợ chính thức của nhà sản xuất trước khi tiến hành khôi phục dữ liệu.
Việc trả tiền chuộc không bảo đảm người dùng sẽ nhận được khóa giải mã hợp lệ hoặc lấy lại toàn bộ dữ liệu. Nếu có bản sao lưu sạch và độc lập, cần kiểm tra tình trạng an toàn trước khi sử dụng để khôi phục.
NAS Synology thường lưu trữ dữ liệu tập trung của gia đình và doanh nghiệp, vì vậy một lỗ hổng chưa được vá có thể gây hậu quả nghiêm trọng. Người dùng Synology nên kiểm tra phiên bản DSM, rà soát các cổng đang mở và xác nhận tình trạng bản sao lưu ngay hôm nay.