Rò rỉ dữ liệu 8,8 triệu người tại Đan Mạch vì mật khẩu ‘123456’
Mục lục bài viết
Một tài khoản của cựu nhân viên công ty công nghệ Pays ApS bị chiếm đoạt do sử dụng mật khẩu yếu, tạo điều kiện cho tin tặc truy cập dữ liệu của khoảng 8,8 triệu người tại Đan Mạch. Vụ việc cho thấy rủi ro nghiêm trọng khi hệ thống xử lý thông tin nhạy cảm thiếu các lớp bảo vệ cần thiết.
Theo Malwarebytes, vụ việc liên quan đến tài khoản được Pays ApS cấp quyền truy cập hệ thống đăng ký dân số Đan Mạch (CPR). Công ty có trụ sở tại Odense này sử dụng quyền tra cứu dữ liệu để cung cấp các dịch vụ cập nhật thông tin và làm sạch hồ sơ dân số.
Sau khi chiếm đoạt tài khoản, kẻ tấn công có thể tiếp cận những thông tin cá nhân như họ tên, địa chỉ và mã định danh CPR. Đây là dữ liệu nhạy cảm, có thể bị lợi dụng để giả mạo danh tính hoặc thực hiện các hành vi lừa đảo nhắm vào người bị ảnh hưởng.
Mật khẩu ‘123456’ trở thành điểm yếu bảo mật
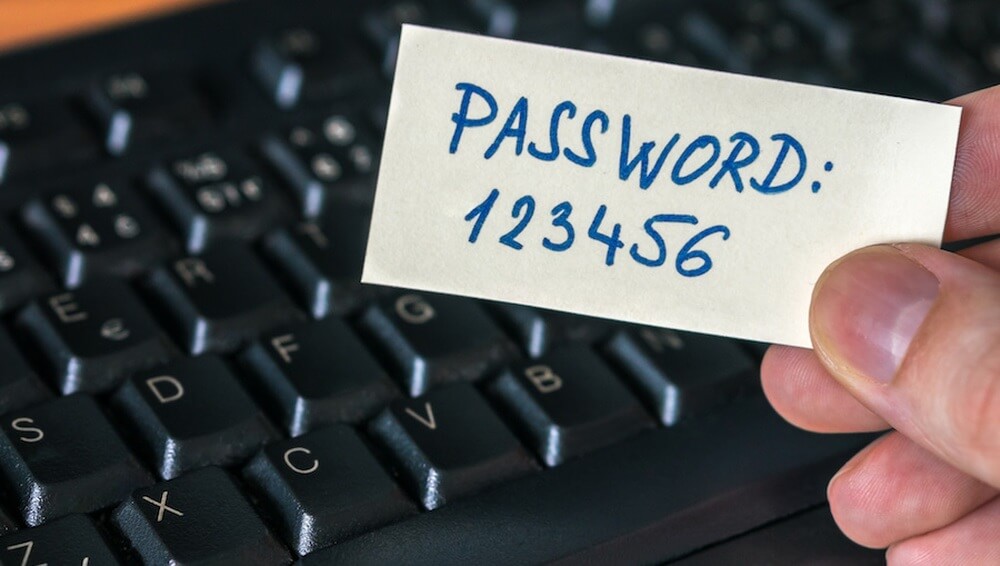
Theo thông tin từ truyền thông Đan Mạch, trong đó có TV 2, tin tặc đã sử dụng lại mật khẩu bị rò rỉ của một cựu nhân viên Pays ApS. Đáng chú ý, mật khẩu được đề cập là ‘123456’ – một tổ hợp đơn giản, dễ đoán và không đáp ứng các yêu cầu bảo mật cơ bản.
Việc sử dụng lại mật khẩu từng xuất hiện trong một vụ rò rỉ dữ liệu khác khiến tài khoản có nguy cơ bị chiếm đoạt nếu thông tin đăng nhập bị kẻ xấu thu thập. Khi tài khoản này vẫn có quyền truy cập vào hệ thống chứa dữ liệu dân số, một điểm yếu ở cấp độ người dùng có thể trở thành cánh cửa dẫn đến lượng thông tin rất lớn.
Vụ việc cũng đặt ra câu hỏi về các biện pháp bảo vệ tài khoản đặc quyền. Với những hệ thống xử lý dữ liệu nhạy cảm, chỉ yêu cầu mật khẩu là chưa đủ. Xác thực đa yếu tố (MFA), giới hạn quyền truy cập theo nhu cầu công việc và quy trình thu hồi tài khoản của nhân viên đã nghỉ việc đều là những biện pháp quan trọng nhằm giảm nguy cơ xâm nhập.
Hàng triệu lượt tra cứu bất thường kéo dài nhiều tuần
Theo các thông tin được công bố, hoạt động truy cập trái phép kéo dài khoảng 21 ngày. Cổng kết nối liên quan được đóng vào ngày 2.10, trong khi những thao tác đáng ngờ được cho là đã dừng từ ngày 20.9.
Sự việc chỉ thu hút sự chú ý sau khi cơ quan chức năng nhận được hóa đơn thanh toán bất thường, ghi nhận khoảng 14 triệu lượt tra cứu dữ liệu. Quy mô truy vấn lớn từ một tài khoản đáng lẽ phải là dấu hiệu cảnh báo để hệ thống giám sát an ninh phát hiện và điều tra sớm hơn.
Theo Politiken, dữ liệu bị ảnh hưởng liên quan đến khoảng 5,5 triệu người còn sống và 3,3 triệu người đã qua đời tại Đan Mạch, nâng tổng số hồ sơ lên khoảng 8,8 triệu. Tuy nhiên, số hồ sơ có liên quan không nhất thiết đồng nghĩa mọi trường dữ liệu của tất cả những người này đều đã bị thu thập hoặc khai thác theo cùng một cách.
Việc phát hiện muộn các lượt tra cứu bất thường cho thấy giám sát tài khoản và lưu lượng truy cập cần được xem là một phần thiết yếu của an ninh dữ liệu. Những hệ thống máy chủ quan trọng nên có khả năng nhận diện các hành vi như truy vấn tăng đột biến, truy cập ngoài quy luật thông thường hoặc một tài khoản liên tục tra cứu số lượng hồ sơ vượt xa nhu cầu công việc.

Bài học bảo mật cho doanh nghiệp và người dùng
Vụ việc tại Đan Mạch cho thấy một mật khẩu yếu có thể gây ra hậu quả lớn khi kết hợp với quyền truy cập rộng và cơ chế giám sát chưa hiệu quả. Để giảm nguy cơ tương tự, các tổ chức xử lý dữ liệu cá nhân cần triển khai đồng bộ nhiều lớp bảo vệ:
- Bắt buộc sử dụng xác thực đa yếu tố: Hạn chế khả năng đăng nhập trái phép ngay cả khi mật khẩu đã bị lộ.
- Quản lý vòng đời tài khoản: Thu hồi hoặc vô hiệu hóa quyền truy cập ngay khi nhân viên nghỉ việc, đồng thời rà soát định kỳ các tài khoản không còn cần thiết.
- Giới hạn quyền truy cập: Chỉ cấp quyền tối thiểu phục vụ công việc, tránh để một tài khoản có thể tra cứu dữ liệu trên diện rộng mà không có kiểm soát.
- Giám sát truy vấn bất thường: Thiết lập cảnh báo khi số lượt tra cứu tăng đột biến hoặc hành vi truy cập khác với thông lệ.
- Không tái sử dụng mật khẩu: Sử dụng mật khẩu dài, riêng biệt cho từng dịch vụ và cân nhắc trình quản lý mật khẩu.
Đối với người dân có thể nằm trong nhóm bị ảnh hưởng, cần theo dõi thông báo từ các cơ quan chức năng và đơn vị liên quan. Người dùng cũng nên cảnh giác với email, tin nhắn hoặc cuộc gọi tự nhận là ngân hàng, cơ quan nhà nước hay nhà cung cấp dịch vụ, đặc biệt khi đối phương sử dụng thông tin cá nhân để tạo lòng tin hoặc yêu cầu cung cấp mật khẩu, mã xác thực.
Vụ rò rỉ này là lời nhắc rằng bảo mật dữ liệu không thể chỉ dựa vào ý thức của từng nhân viên. Khi một tài khoản có thể tiếp cận hàng triệu hồ sơ, doanh nghiệp cần kết hợp xác thực mạnh, phân quyền chặt chẽ và giám sát chủ động để ngăn một sai sót đơn giản biến thành sự cố trên diện rộng.